
При проектировании систем оперативно-розыскных мероприятий выбор надежного оборудования играет ключевую роль, и детально изучить технические средства ОРМ можно по ссылке. В современной телекоммуникационной инфраструктуре узлы съема информации (съемники трафика) являются критически важным элементом аппаратно-программного комплекса СОРМ-2. От правильно подобранной архитектуры съемника напрямую зависит полнота перехвата данных, нагрузка на активное сетевое оборудование и общая прозрачность корпоративной или ведомственной сети для регулятора.
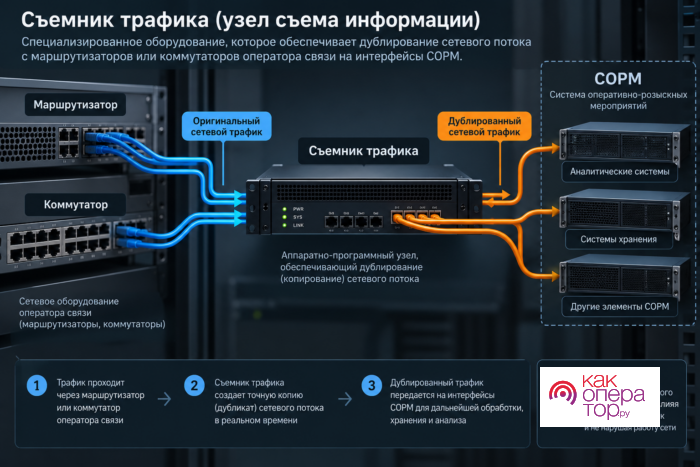
Технически съемник трафика — это специализированный узел, обеспечивающий дублирование сетевого потока с маршрутизаторов или коммутаторов оператора связи на интерфейсы СОРМ. В корпоративных и ведомственных сетях, где топология часто включает закрытые сегменты, центры обработки данных и распределенные филиалы, применяются две базовые архитектуры: пассивная (на базе оптических сплиттеров и TAP-зондов) и активная (на базе зеркалирования портов — SPAN/RSPAN). Каждая из них имеет свои технические ограничения с точки зрения требований ФСБ и пропускной способности каналов.
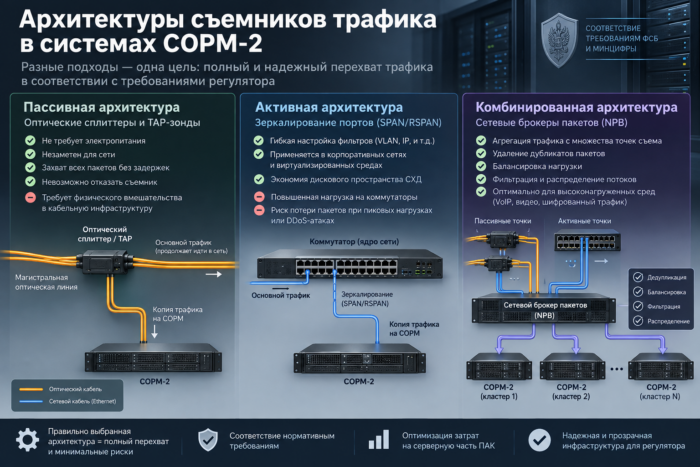
Пассивные съемники физически встраиваются в волоконно-оптическую линию связи. Их главное преимущество для ведомственных сетей связи — абсолютная незаметность для сетевых протоколов и невозможность отказа самого съемника, так как он не требует электропитания. Они гарантируют захват пакетов без задержек и потерь. Однако внедрение таких узлов требует физического вмешательства в магистральные кабели, что в условиях плотной корпоративной застройки или арендуемых у магистралов каналов может быть затруднительно.
Активные методы съема трафика (зеркалирование портов на коммутаторах уровня ядра сети) чаще применяются в корпоративных сетях и виртуализированных средах. Они позволяют гибко настраивать фильтры и направлять на серверы СОРМ-2 только нужные VLAN, экономя дисковое пространство СХД. Главным минусом является повышенная нагрузка на коммутационное оборудование: при пиковых нагрузках или DDoS-атаках коммутатор может отбрасывать зеркалируемые пакеты, что приведет к потере метаданных и формальному нарушению лицензионных требований.
Для ведомственных сетей с высокими требованиями к информационной безопасности (ИБ) и отказоустойчивости сегодня все чаще применяют комбинированные решения с использованием сетевых брокеров пакетов (Network Packet Brokers — NPB). Эти интеллектуальные устройства агрегируют трафик с множества пассивных и активных точек съема, удаляют дубликаты пакетов, балансируют нагрузку и распределяют очищенные потоки по кластерам СОРМ-2. Такой подход критически важен при перехвате зашифрованного или высоконагруженного VoIP и видеотрафика.
В заключение стоит отметить, что универсального решения для легитимного перехвата трафика не существует. Выбор архитектуры съемников всегда зависит от масштаба сети оператора связи, типа среды передачи данных и специфики корпоративного трафика. Грамотное проектирование точек съема информации на этапе предпроектного обследования позволяет ведомственным и коммерческим операторам исключить риски потери пакетов, оптимизировать затраты на серверную часть ПАК и гарантировать полное соответствие действующим нормативным актам и приказам Минцифры.